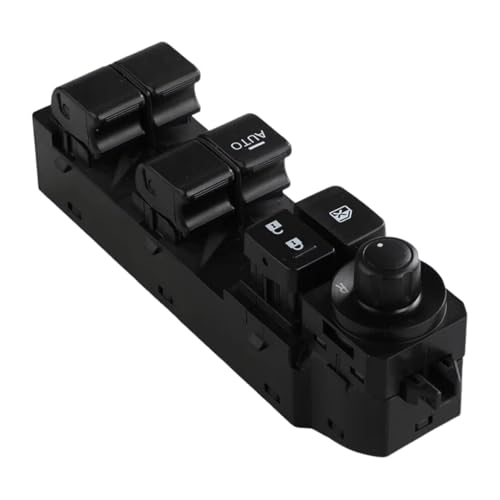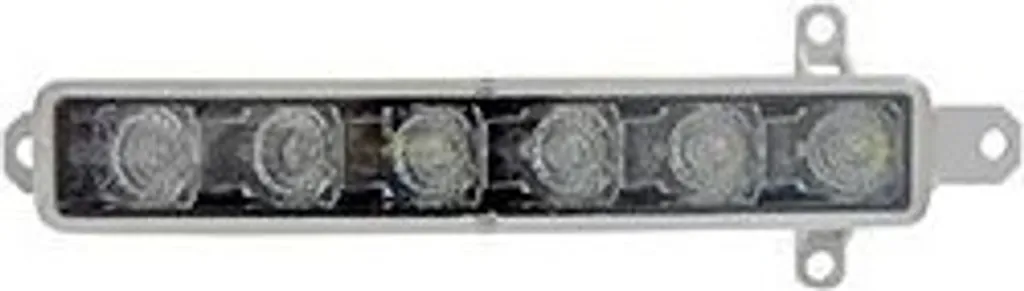
Répétiteur de rétroviseur pour Peugeot 308 SW II et 108 - Van Wezel
19,99 EUR
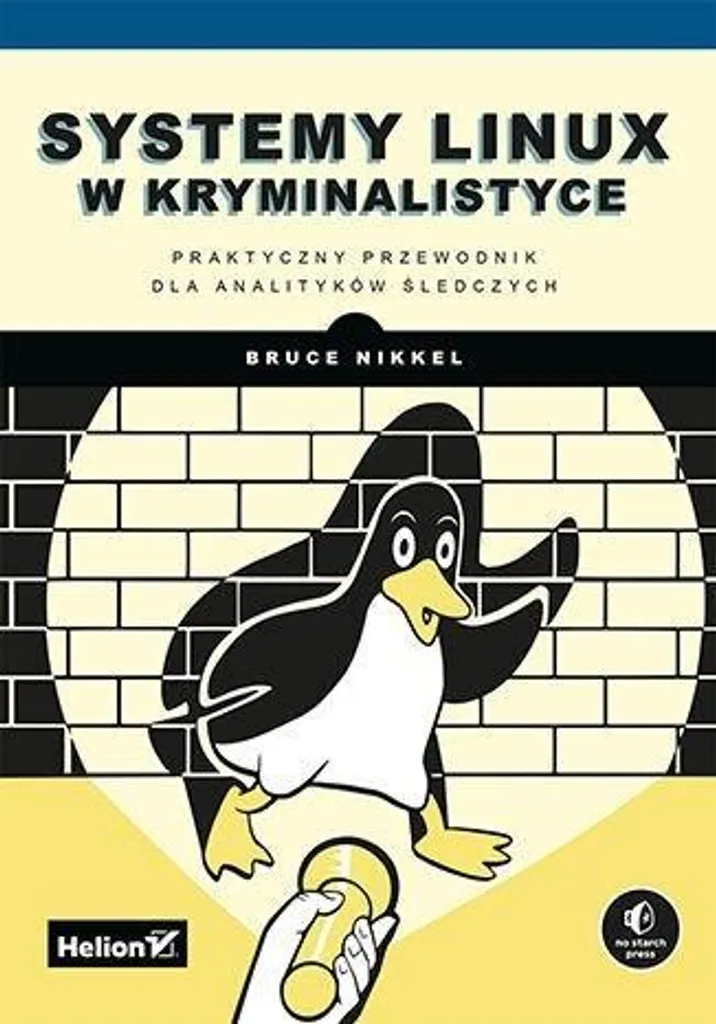
Cet ouvrage spécialisé, intitulé Systemy Linux w kryminalistyce, constitue une ressource incontournable pour tout professionnel de la cybersécurité souhaitant approfondir ses connaissances en forensique. Il détaille les protocoles rigoureux nécessaires à l'extraction de preuves numériques sur les systèmes basés sur le noyau Linux.
Le contenu pédagogique s'articule autour de l'analyse des journaux système et de la récupération de données après un incident de sécurité majeur. Vous y découvrirez des méthodes éprouvées pour manipuler les fichiers sans altérer leur intégrité, un aspect critique dans le cadre d'enquêtes judiciaires.
L'auteur met l'accent sur l'utilisation des outils open source les plus performants du marché actuel. Chaque chapitre guide l'utilisateur à travers des études de cas réelles, permettant une immersion totale dans le quotidien d'un analyste en réponse aux incidents.
La structure du livre permet une consultation rapide des commandes essentielles, faisant de ce manuel un compagnon de bureau idéal lors de vos opérations sur le terrain. Il couvre aussi bien les distributions grand public que les architectures serveurs les plus complexes.
Enfin, un volet important est dédié à la mémoire vive (RAM) et à la capture des données volatiles, souvent négligées mais essentielles pour identifier les processus malveillants actifs. Ce guide technique est le pont entre la théorie informatique et la pratique de la preuve.
La vérification de votre environnement a échoué. Connectez-vous pour consulter les avis.